Domain kastanietten.de kaufen?
Wir ziehen mit dem Projekt
kastanietten.de um.
Sind Sie am Kauf der Domain
kastanietten.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kastanietten.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **


Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
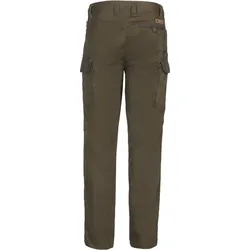
Warme Cargo-Hose PERCUSSION Tradition65% Polyester. 35% Baumwolle. wasserabweisend behandelt. 100% Polyester Mikrofleece-Futter. 6 Taschen, darunter 1 Messertasche. Elastischer, rutschfester Bund, der hinten höher geschnitten ist, vorgeformte Knie.56,20 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter


-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **


Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
Warme Cargo-Hose PERCUSSION Tradition65% Polyester. 35% Baumwolle. wasserabweisend behandelt. 100% Polyester Mikrofleece-Futter. 6 Taschen, darunter 1 Messertasche. Elastischer, rutschfester Bund, der hinten höher geschnitten ist, vorgeformte Knie.56,20 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Kultur. Struktur. Praxis.Kultur. Struktur. Praxis. , Hermann Groß/Nathalie Hirschmann/Daniela Hunold/Astrid Jacobsen/ Anja Mensching/Peter Schmidt/Marschel Schöne Rafael Behr Anja Mensching Von einem, der auszog, als Polizeiforscher auf die Polizei und als Polizist auf die Polizeiforschung zu schauen Udo Behrendes Fragen an einen früheren Kollegen - Ein Interview mit Rafael Behr - Teil 1 Josef Pfaffenlehner Das Berufsbild der Polizei im Spannungsfeld zu Ethik und Bildung Werner Schiewek Was macht die 'Guten' gut? - Rafael Behrs Anregungen für die Polizeiethik Clemens Lorei/Kerstin Kocab Gut Ding will (W-)Eile haben Marschel Schöne Von Bullen und Sozialsofties. Das Verhältnis von Polizei und Sozialer Arbeit Nathalie Hirschmann Graphic Novel Eva Groß/Joachim Häfele Polizei und Wissenschaft im ambivalenten Verhältnis Antonio Vera Von der ethnografischen Feldforschung zur explorativen Faktorenanalyse - Methodologische Entwicklungen bei der Erforschung der Organisationskultur der Polizei Peter Schmidt/Hermann Groß Hochschule und Polizeibehörde unter einem Dach: Gelungenes Bildungskonstrukt oder Fehlkonstruktion? Bernhard Frevel Funktion und Wirkung von Kultur(tätigkeit) in der Polizei - Eine 'Leerstelle' in Rafael Behrs Cop-Culture-Forschung Thomas Gundlach Zum Verhältnis von Kriminologie und Kriminalistik oder wer braucht hier eigentlich wen? Udo Behrendes Fragen an einen früheren Kollegen - Ein Interview mit Rafael Behr - Teil 2 Nils Zurawski "Der will doch nur ins Fernsehen" - Gedanken zur Figur des engagierten Wissenschaftlers und den Abwehrreflexen einer Organisation Christoph Kopke/Oussama Laabich Polizeiliches Erfahrungswissen oder vorurteilsgerichtete Ermittlungspraxis? - Zur Debatte um Racial Profiling Thomas Feltes/Wolfgang Mallach Risiken und Nebenwirkungen im Polizeialltag: Der Lagebedingte Erstickungstod Daniela Klimke "Nur tuntig darfst Du nicht sein" - LGBTIQ* und Polizei Hartmut Aden Die Kontrolle der internationalen Polizeizusammenarbeit und des Streetlevel-Policing - Zwei getrennte Welten Astrid Jacobsen Lagebild Behr Daniela Hunold Rafael Behr: Klarheit und Erkenntnis Verzeichnis der Autorinnen und Autoren , Ansaugrohre & -schläuche > Ansaug- & Kraftstoffsysteme , Erscheinungsjahr: 20240905, Produktform: Kartoniert, Titel der Reihe: Empirische Polizeiforschung#30#, Redaktion: Groß, Hermann~Hirschmann, Nathalie~Hunold, Daniela~Jacobsen, Astrid~Anja, Mensching~Schmidt, Peter~Schöne, Marschel, Seitenzahl/Blattzahl: 289, Keyword: Kultur; Polizei; Wissenschaft, Fachschema: Recht~Soziologie, Fachkategorie: Recht, Warengruppe: TB/Soziologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 23, Gewicht: 342, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,34,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Puchner, Martin: KulturKultur , Eine neue Geschichte der Welt , Nockenwellen > Ventile & Ventilsteuerungsteile , Auflage: 2. Druckaufl., 2025, Erscheinungsjahr: 20250412, Autoren: Puchner, Martin, Übersetzung: Heinemann, Enrico, Edition: UBR, Auflage: 25002, Auflage/Ausgabe: 2. Druckaufl., 2025, Seitenzahl/Blattzahl: 480, Keyword: Anthropolgie; Big History; Buch; Bücher; Chauvet-Höhle; David Graeber; Echnaton; Experte; Gabriel Zuchtriegel; Harvard; Identitäten; Kulturelle Aneignung; Kulturgeschichte; Kunst; Kunstgeschichte; Literaturgeschichte; Neurscheinung Sachbuch; Nofretete; Platon; Sachbuch; Tang-Dynastie; Was ist Kultur?; Weltgeschichte; Yuval Noah Harari; Zivilisation; Zivilisationsgeschichte, Fachschema: Kunstgeschichte, Fachkategorie: Kunst: allgemeine Themen~Gesellschaftliche Gruppen~Soziologie und Anthropologie~Geschichte allgemein und Weltgeschichte, Warengruppe: HC/Geschichte/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 42, Gewicht: 10, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu entdecken. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftware-Programme versuchen können, ihre Aktivitäten zu verschleiern, indem sie verschlüsselte Verbindungen verwenden oder sich als legitime Netzwerkaktivitäten tarnen. Daher sollten Netzwerkanalysatoren nur als ein Teil einer umfassenden Sicherheitsstrategie betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.